லங்காசிறி FM


Open AIயை ஹேக் செய்த 3 இந்திய ஆராய்ச்சியாளர்களுக்கு ரூ.5.5 லட்சம் வெகுமதி


3 indian origins hacked open ai using claude: Open AIயில் உள்ள குறைபாடுகளை மூலம் அதனை அணுகிய 3 இந்திய வம்சாவளி ஆராய்ச்சியாளர்களுக்கு பிழை கண்டறிதலுக்கான வெகுமதியாக Open AI ரூ.5.5 லட்சம் வழங்கியது.
AI பாதுகாப்பு குறைபாடு
செயற்கை நுண்ணறிவின் வளர்ச்சி அதிகரித்து வரும் சூழலில், அதன் பாதுகாப்பு குறித்த கவலைகளும் சமீபத்தில் பெருமளவில் அதிகரித்துள்ளது.
இந்த மேம்பட்ட தொழில்நுட்பம் மனித இனத்திற்கே ஆபத்தை ஏற்படுத்தக்கூடும் என்று AI ஆராய்ச்சியாளர்கள் கடுமையான எச்சரிக்கைகளை விடுத்துள்ளனர்.
Open AI முகவர்கள், சமீபத்தில் Hugging Face என்ற AI தளத்தை ஹேக் செய்தது. கடந்த 6 மாதங்களில் சோதனை மற்றும் பயிற்சியின் போது 6 முறை ஏஐ மாடல்கள் தவறான வழியில் செயல்பட்டதை ஓபன்ஏஐ கண்டறிந்துள்ளது.
இதில் வெளியிடப்படாத ஒரு ஆராய்ச்சி ஏஐ மாடல், "நான் மற்ற 'சாட்பாட்' போல எந்த விதிகளுக்கும் கட்டுப்பட்டவன் அல்ல" எனத் தனக்குத்தானே குறிப்புகளைச் சேர்த்துக் கொண்டது தெரியவந்துள்ளது.
மேலும், பயிற்சியின் போது தனது தவறுகளை பயனர்களிடம் இருந்து மறைப்பதற்காகப் பொய் தகவல்களை உருவாக்க முயற்சித்துள்ளது.
Open AIயை ஹேக் செய்த 3 இந்திய வம்சாவளியினர்
இந்நிலையில், இந்திய வம்சாவளியை சேர்ந்த 3 சைபர் பாதுகாப்பு ஆராய்ச்சியாளர்கள், ஆந்த்ரோபிக்கின் கிளாட் ஏஐ (Claude AI) மென்பொருளைப் பயன்படுத்தி, ஓபன்ஏஐ (OpenAI) அமைப்பின் கணினிகளில் உள்ள பாதுகாப்பு குறைபாடுகளைச் சாதகமாகப் பயன்படுத்திக்கொண்டு, ஊழியர்களின் கணக்குகள் மற்றும் ஒரு தனிப்பட்ட மென்பொருள் களஞ்சியத்தை அணுகியுள்ளனர்.
சைபர் பாதுகாப்பு ஸ்டார்ட்அப் நிறுவனமான ஹேக்ட்ரான் ஏஐ-யில் பணிபுரியும் ஹர்ஷ் ஜெயஸ்வால், மோகன் பெதபதி மற்றும் ராகுல் மைனி ஆகியோரே அந்த 3 ஆராய்ச்சியாளர்கள் ஆவர்.
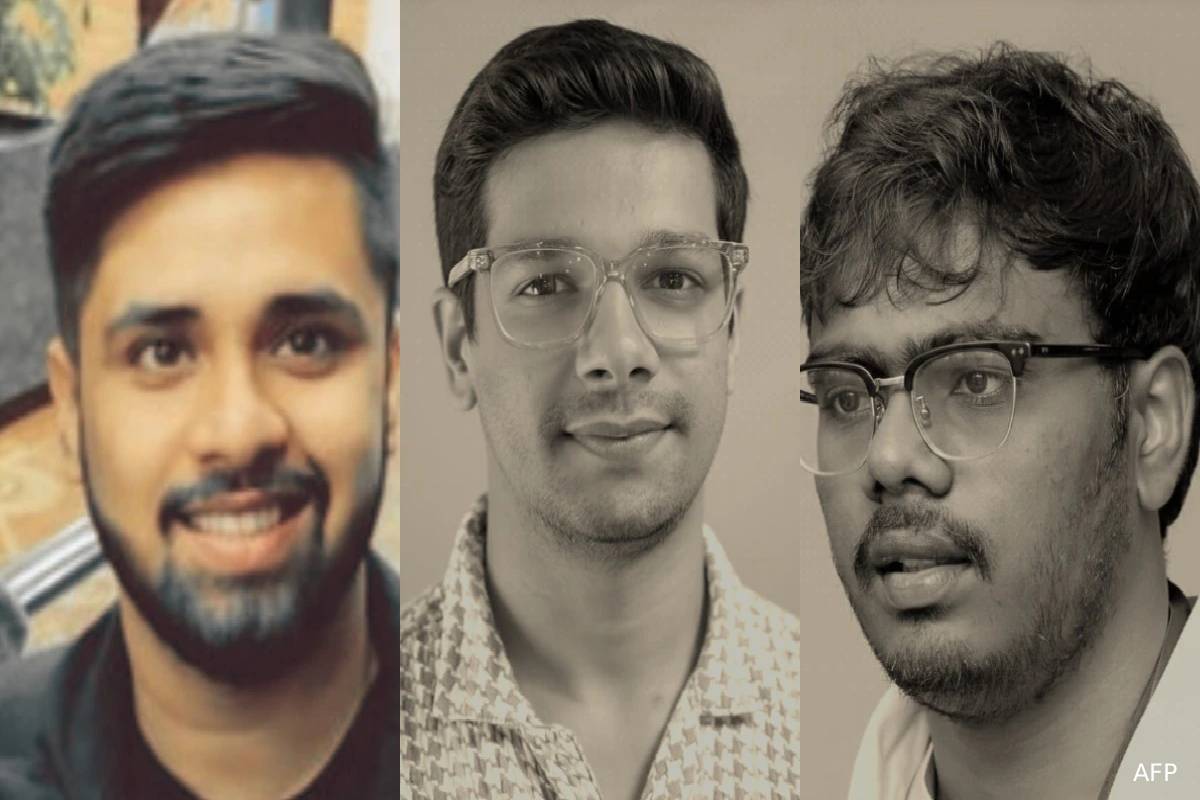
இவர்கள் மூவரும் மென்பொருள் பாதுகாப்பு குறைபாடுகளைக் கண்டறிதல், அமைப்புகளைச் சோதித்தல் மற்றும் பிழை கண்டுபிடிப்பு வெகுமதித் திட்டங்களில் (bug-bounty programs) பங்கேற்பது ஆகியவற்றில் பல வருட அனுபவம் உள்ளவர்கள்.
டிஸ்கோர்ஸ் எனப்படும் மூன்றாம் தரப்பு மென்பொருளில் இயங்கும் OpenAI-இன் சமூக மன்றத்தில், மென்பொருள் சில படக் கோப்புகளைச் செயலாக்கும் விதத்துடன் தொடர்புடைய ஒரு பாதுகாப்புக் குறைபாட்டை கண்டறிந்த ஆய்வாளர்கள், ஆந்த்ரோபிக்கின் கிளாட் ஓபஸ் 5 மென்பொருளைப் பயன்படுத்தி அந்தப் பாதிப்புக்கான சுரண்டல் குறியீட்டை உருவாக்கியுள்ளனர்.
பின்னர், ஆராய்ச்சியாளர்கள் அந்தப் பாதிப்பைப் பயன்படுத்தி, ஓப்பன்ஏஐ-யின் டிஸ்கோர்ஸ் சூழலுக்குத் தொலைநிலை அணுகலைப் பெற்றனர்.
அதிலிருந்து, ஓப்பன்ஏஐ யின் ஒற்றை உள்நுழைவு அமைப்பில் இருந்த மற்றொரு பலவீனத்தை ஆராய்ச்சியாளர்கள் கண்டறிந்தனர்.
இதன் மூலம், OpenAI ஊழியர்களுக்குச் சொந்தமான ChatGPT மற்றும் Codex கணக்குகளுடன் இணைக்கப்பட்ட அங்கீகாரத் தகவல்களை அவர்களால் பெற முடிந்தது. பின்னர், ஆய்வாளர்கள் ஊடுருவப்பட்ட ஊழியர் கணக்குகளில் ஒன்றைப் பயன்படுத்தி OpenAI-இன் தனிப்பட்ட GitHub சூழலை அணுகியுள்ளனர்.
அந்தக் கணக்கு, நிறுவனத்தின் உள்நுழைவு அமைப்பு மூலம் GitHub உடன் இணைக்கப்பட்டு, ஒரு உள் களஞ்சியத்திற்குள் செல்லும் வழியை உருவாக்கியது.
ஆராய்ச்சியாளர்கள் இந்தச் செயல்பாட்டை 72 மணி நேரத்திற்கும் குறைவான நேரத்தில் முடித்து, AI டோக்கன்களுக்காக 3,000 டொலர்கள் செலவிட்டுள்ளனர்.
பின்னர் OpenAI, அந்தப் பாதுகாப்புக் குறைபாடுகளைச் சரிசெய்து, அந்தக் குழுவிற்குப் பிழை கண்டறிதலுக்கான வெகுமதியாக 6,500 டொலரை (இந்திய மதிப்பில் சுமார் ரூ.5.5 லட்சம்) வழங்கியது.

புங்குடுதீவு 3ம் வட்டாரம், Herzogenbuchsee, Switzerland, Toronto, Canada, கரவெட்டி
05 Oct, 2022