லங்காசிறி FM


போலியான வீடியோ அழைப்பு மூலம் ரூ. 3769 கோடி கொள்ளை; FBI எச்சரிக்கை


fbi warns hackers steal 400 million by fake video calls: போலியான வீடியோ அழைப்பு மூலம் ரூ. 3,770 கோடியை வடகொரியா ஹேக்கர்கள் கொள்ளையடித்துள்ளதாக FBI தெரிவித்துள்ளது.
வீடியோ அழைப்பு மூலம் ரூ. 3769 கோடி கொள்ளை
சமீபத்தில் உலகின் மிகப்பெரிய கிரிப்டோ பரிவர்த்தனை நிறுவனமான 6.3 பில்லியன் டொலர் (இந்திய மதிப்பில் ரூ. 5.93 லட்சம் கோடி) கொள்ளையிடப்பட்ட சம்பவம் நிகழ்ந்தது.
இந்த கொள்ளை சம்பவத்தின் பின்னணியில் வடகொரியா அரசின் ஆதரவு பெற்ற ஹேக்கர்கள் இருப்பதாக அமெரிக்கா குற்றஞ்சாட்டியது.
இந்நிலையில், FaceStealer என்ற திட்டத்தின் மூலம் கடந்த கடந்த 18 மாதங்களில் 400 மில்லியன் டொலருக்கும் (இந்திய மதிப்பில் ரூ. 3,770 கோடி) அதிகமான தொகையை வடகொரியா ஹேக்கர்கள் கொள்ளையிட்டுள்ளதாக அமெரிக்காவின் FBI அமைப்பு தெரிவித்துள்ளது.
இதில், மைக்ரோசாஃப்ட் டீம்ஸ், ஜூம், மற்றும் கூகுள் மீட் போன்ற வீடியோ சந்திப்பு மென்பொருட்களின் போலியான பதிப்புகளில் நடைபெறும் வீடியோ அரட்டைகளை பயன்படுத்தியவர்கள் இலக்கு வைக்கப்பட்டுள்ளனர்.
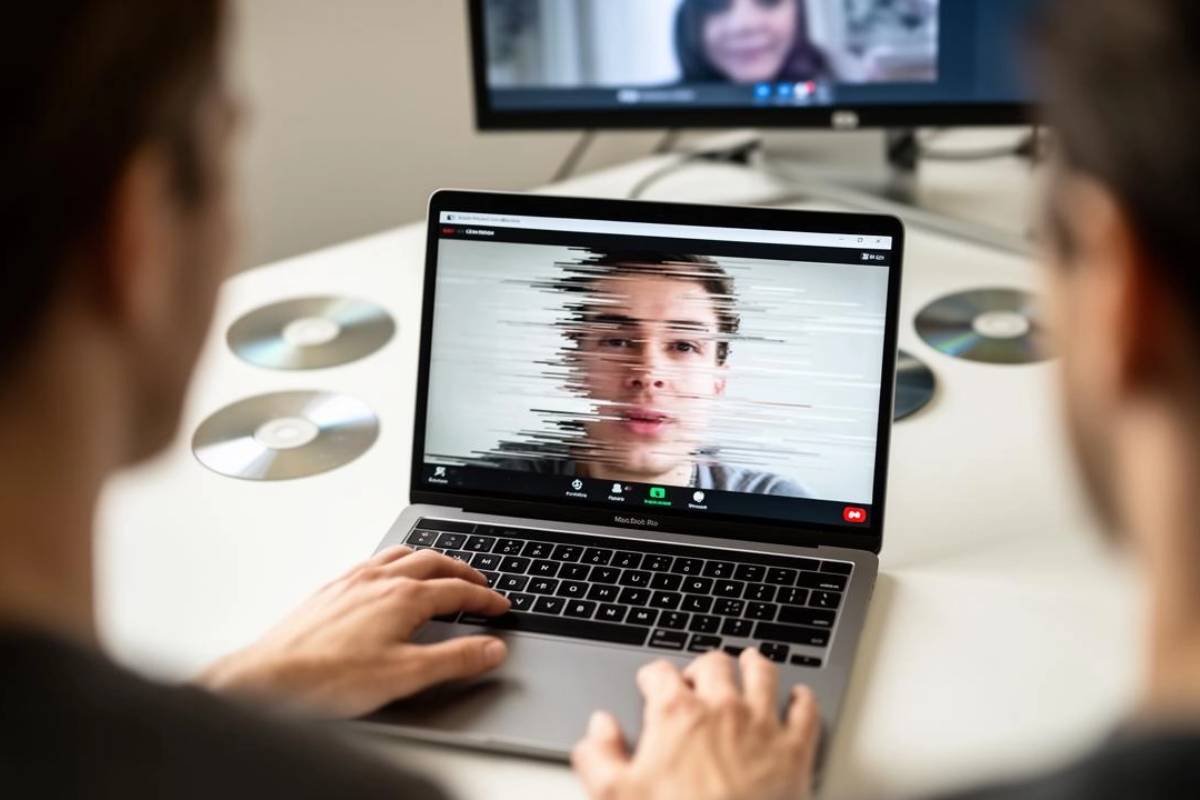
ஹேக்கர்கள் இந்த அழைப்புகளை இரகசியமாகப் பதிவுசெய்து, அந்தப் பதிவுகளைத் தங்களின் புதிய பாதிக்கப்பட்டவர்களை ஏமாற்றுவதற்கான ஆதாரமாகப் பயன்படுத்துவார்கள்.
மேலும், இதனை பயன்படுத்தியவர்களின் கணக்குகளில் புகைப்படங்களை திருடி, அதனை வைத்து போலியான ஒரு கணக்கை உருவாக்கி அழைப்புமேற்கொள்கின்றனர்.
அடுத்ததாக, தாங்கள் தாக்கப்பட்ட நபருக்குப் பரிச்சயமான முந்தைய பாதிக்கப்பட்டவர்களின் முன்பே பதிவுசெய்யப்பட்ட காணொளிகளை ஒலிக்கச் செய்து, ஒரு முறையான அழைப்பைப் போலக் காட்டுவார்கள்.
ஆனால், அதில் ஒலிக்கோளாறு தோன்றும். பாதிக்கப்பட்டவரின் திரையில் ஒரு செய்தி தோன்றி, ஒரு இணைப்பைக் கிளிக் செய்வதன் மூலம் ஆடியோவை சரிசெய்யுமாறு கேட்கும்.
The FBI is warning the public about FaceStealer, a highly effective social engineering scheme used by North Korean cyber actors to steal cryptocurrency and target the software supply chain. FaceStealer uses imposter versions of video conference platforms, secretly recorded web camera video, and computer intrusions to target individuals working in the cryptocurrency/Web3 industry and open-source software maintainers. Over the last 18 months, the scheme has resulted in the theft of more than $400 million dollars. Today, the FBI announced the disruption of cloud-based infrastructure used in the scheme, identifying and seizing over 900 webcam videos of victims worldwide. For more on the @FBILosAngeles -led investigation, read: https://t.co/v56YYaG2yF Anyone who owns cryptocurrency, works in the cryptocurrency/Web3 industry, or maintains open-source software repositories is a potential target. The FBI recommends anyone potentially impacted visit https://t.co/TNPV0NfSPH for additional information and follow the recommendations provided in the FLASH released today: https://t.co/hCP0uFEDox
— FBI Cyber Branch (@FBICyberBranch) November 12, 2026
இந்த சரிசெய்தல் இறுதியில் பாதிக்கப்பட்டவரின் சாதனத்தில் தீம்பொருளைப் பதிவிறக்கம் செய்து, ஹேக்கர்கள் அவர்களின் தொடர்புப் பட்டியல்கள் மற்றும் செயலிகளை அணுக அனுமதித்து, பாதிக்கப்பட்டவர்களின் எண்ணிக்கையை விரிவுபடுத்துகிறது.
மிகவும் அனுபவம் வாய்ந்த, தொழில்நுட்ப மற்றும் பாதுகாப்பு உணர்வுள்ள கணினிப் பயனரைக் கூட ஏமாற்றும் திறன் கொண்ட, மிகவும் திறமையான ஒரு சமூகப் பொறியியல் திட்டம்" என இந்த ஃபேஸ்ஸ்டீலரை FBI விவரித்துள்ளது.
இதிலிருந்து தங்களை தற்காத்துக்கொள்ள அதிகாரபூர்வ லிங்கை மட்டுமே வீடியோ அழைப்புகளுக்கு பயன்படுத்த வேண்டும், டெலிகிராம் போன்ற செயலிகளில் அழைப்புகான லிங்க் வந்தால், அது நீங்கள் அனுப்பியதை என சம்பந்தபட்டவரிடம் உறுதி செய்துகொள்ள வேண்டும் உள்ளிட்ட எச்சரிக்கைகளை விடுத்துள்ளது.
புங்குடுதீவு 7ம் வட்டாரம், இராமநாதபுரம், Villetaneuse, France
27 Oct, 2025
யாழ்ப்பாணம், Cinnamon Gardens, Colombo, Wimbledon, United Kingdom
06 Nov, 2026
கோண்டாவில் மேற்கு, Greven, Germany, Münster, Germany, Nordwalde, Germany, High Wycombe, United Kingdom
29 Oct, 2026
இமையானன் கிழக்கு உடுப்பிட்டி, சுவிஸ், Switzerland, London East Ham, United Kingdom
14 Oct, 2026