லங்காசிறி FM


ரூ 60,000 கோடி கிரிப்டோ கொள்ளை... வட கொரியாவைக் குறிவைக்கும் விசாரணை


North Korea's elite hackers are the prime suspect: வட கொரியாவின் தலைசிறந்த ஹேக்கர்களே பிரதான சந்தேக நபர்கள்.
பைனான்ஸ் தளத்தில் நடந்த 6.3 பில்லியன் டொலர் ஹேக்கிங் சம்பவத்திற்கு, வட கொரியாவின் ஆதரவு பெற்ற குழுவே முக்கியக் குற்றவாளிகளாக இருக்கக்கூடும் என்று தங்களிடம் வலுவான உளவுத் தகவல்கள் இருப்பதாக இரண்டு பெரிய பிளாக்செயின் பகுப்பாய்வு நிறுவனங்கள் தெரிவிக்கின்றன.
இணையக் குற்றங்கள்
வட கொரிய ஹேக்கிங் குழுவான 'லாசரஸ் குரூப்' (Lazarus Group)-ஐ, TRM Labs மற்றும் Chainalysis ஆகிய நிறுவனங்கள் மிகுந்த உறுதியுடன் அடையாளம் கண்டுள்ளன.
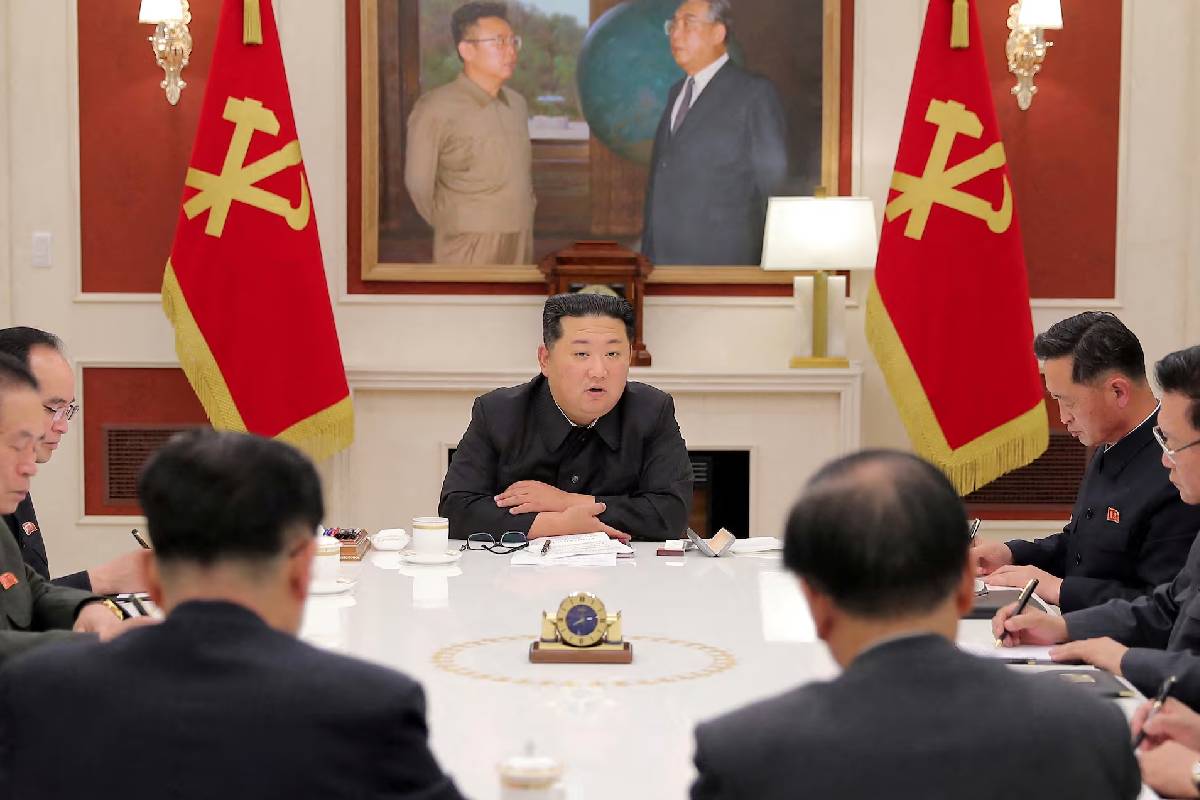
இந்தச் சம்பவம், உலகின் மிக ஏழ்மையான நாடுகளில் ஒன்றான, இணைய வசதி கடுமையாகக் கட்டுப்படுத்தப்பட்டுள்ள வட கொரியாவுடன் தொடர்புடைய மிக அண்மைய நிகழ்வாகும்.
வடகொரியத் தலைவர் கிம் ஜாங் உன்னின் அரசாங்கம் தனக்குத் தேவையான நிதியைப் பெறுவதற்கு இணையக் குற்றங்களைச் சார்ந்திருப்பதாக நிபுணர்கள் குற்றம் சாட்டுகின்றனர்; இதனை அந்த நாடு நீண்டகாலமாக மறுத்து வருகிறது.
கடந்த ஆண்டு, பைபிட் (Bybit) பரிவர்த்தனை தளத்தில் 1.5 பில்லியன் டொலர் கொள்ளையிடப்பட்டதற்கு வட கொரியாவே காரணம் என்று அமெரிக்காவின் மத்திய புலனாய்வு பணியகம் தெரிவித்துள்ளது.
அந்தச் சம்பவத்தைத் தொடர்ந்து, திருடப்பட்ட சொத்துக்களை விரைவாகப் பணமாக்கி, அவற்றை பிட்காயின் மற்றும் பிற டிஜிட்டல் சொத்துக்களாக மாற்றி, இறுதியில் அவற்றை அந்நியச் செலாவணியாக மாற்றும் நோக்கத்தில் லாசரஸ் குழு செயல்பட்டதாக FBI கூறியுள்ளது.
மேலும், வட கொரியா தனது இணைய செயல்பாடுகளை முறையாக உருவாக்கியுள்ளது, பல்கலைக்கழகங்களில் இருந்து மிகவும் நம்பிக்கைக்குரிய மாணவர்களை ஆட்சேர்ப்பு செய்து, வட கொரியாவின் உளவுத்துறை நிறுவனத்தால் கண்காணிக்கப்படும் ஹேக்கர் குழுக்களுக்கு அவர்களை அனுப்புகிறது என்று அறிக்கைகள் தெரிவிக்கின்றன.
சக்திவாய்ந்தவர்களாக
2022-ஆம் ஆண்டில் 620 மில்லியன் டொலர் மதிப்புள்ள கிரிப்டோகரன்சி திருடப்பட்ட வழக்கிலும் வட கொரிய ஹேக்கர்கள் மீது சந்தேகம் எழுந்துள்ளது. இந்த மிக அண்மைய கொள்ளைச் சம்பவத்தில்,
இணையத்துடன் இணைக்கப்பட்ட 'பைனான்ஸ்' (Binance) நிறுவனத்தின் 'ஹாட் வாலட்' (hot wallet) ஒன்றில், பிரத்யேக அங்கீகாரத்தைப் பயன்படுத்தி, அதில் உள்ள நிதியைத் தானாகவே தாக்குதல் நடத்தியவர்களுக்கு மாற்றும் வகையில் வட கொரிய ஹேக்கர்கள் செயல்பட்டதாகக் குற்றம் சாட்டப்பட்டுள்ளது.
தொடக்கத்தில், ஒரு பொறியாளரின் மடிக்கணினி ஊடுருவலுக்கு உள்ளானதன் காரணமாகவே அங்கீகரிக்கப்படாத பணப் பரிமாற்றங்கள் நடந்திருக்கலாம் என்று அந்நிறுவனம் தெரிவித்திருந்தது; ஆனால், பின்னர் இந்தத் தாக்குதல் இன்னும் பரவலான தன்மையைக் கொண்டிருந்ததாகக் குறிப்பிட்டது.
குற்றச்சாட்டுகள் உண்மையாக இருந்தால், சாதனை படைத்த இந்தக் கொள்ளையானது, சந்தேகிக்கப்படும் வட கொரிய ஹேக்கர்கள் எவ்வளவு சக்திவாய்ந்தவர்களாக மாறியுள்ளனர் என்பதையும், ஹேக்கிங் தொழிலின் கருவிகள் மேலும் கூர்மையாகிவிட்டன என்பதையும் காட்டுகிறது.
இமையானன் கிழக்கு உடுப்பிட்டி, சுவிஸ், Switzerland, London East Ham, United Kingdom
14 Oct, 2026


அல்லைப்பிட்டி, பிரான்ஸ், France
12 Nov, 2011
யாழ்ப்பாணம், நெடுந்தீவு, பண்டத்தரிப்பு, Goslar, Germany, Breda, Netherlands, Montreal, Canada
29 Sep, 2026


Seremban, Malaysia, நெல்லியடி, மண்டபம், India, Harrow, United Kingdom
30 Oct, 2021